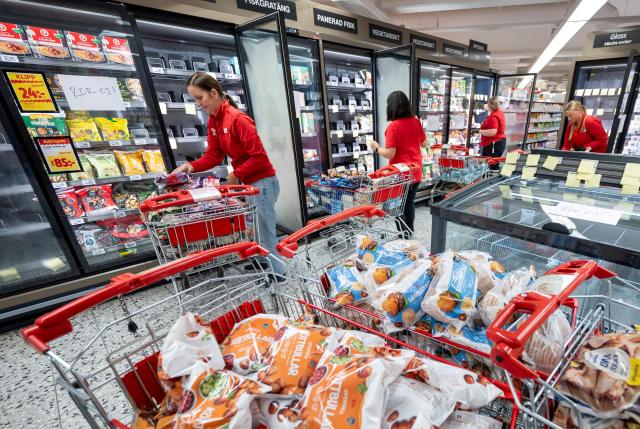
[경제일보] 유럽 슈퍼마켓의 냉장·냉동설비가 해킹돼 식품이 변질되고 불이 나자 정부가 국내 콜드체인(저온유통망) 보안 점검에 나섰다. 매장과 저온창고의 온도를 밖에서 확인하고 조절하는 장치가 공격에 노출되면서, 설비가 인터넷에 직접 연결돼 있는지와 유지보수업체가 어떤 경로로 접속하는지가 점검 과제로 떠올랐다.
과학기술정보통신부는 11일 주요 제조·유통사의 정보보호최고책임자(CISO)와 간담회를 열고 냉장·냉동설비 사용 현황과 취약점 점검, 보안 패치 적용 여부를 살폈다. 제조사의 보안 공지가 현장까지 전달되는지도 확인했다. 정부는 제조사와 설비 운영자에게 긴급 보안수칙을 배포하고 한국인터넷진흥원(KISA)을 통해 상담을 지원하고 있다.
프랑스 국가정보시스템보안청(ANSSI)에 따르면 지난달 11~12일 밤 공격은 대형 유통시설 약 700곳의 냉장 제어장치를 겨냥했다. 공격자는 냉각기에 낀 성에를 녹이는 ‘제상’ 기능의 온도 설정값을 높였다. 보관 상품이 변질됐고 최소 15건의 발화가 발생했다. 이달 2일에는 벨기에와 스웨덴 등에서도 냉장설비 피해가 보고됐다. 로이터에 따르면 까르푸는 벨기에 점포 15곳, 스웨덴 유통사 쿱은 점포 7곳이 영향을 받았다고 밝혔다.
프랑스 보안당국은 인터넷에 직접 노출된 제어장치와 취약한 비밀번호를 문제로 지목했다. 프랑스 침해사고대응팀(CERT-FR)은 여러 제조사의 원격제어장치에서 침해를 확인했다. 관리 화면을 인터넷에 직접 노출하지 않고 가상사설망(VPN) 등 보호된 경로로 접속하도록 권고했다. 제상 가동 시간대를 비롯한 장비 설정도 점검 대상에 넣었다.
식품의약품안전처가 식품업계에 전달한 수칙은 설비 운영사와 온도 관제업체를 함께 대상으로 삼았다. 초기 비밀번호를 바꾸고 보안 패치를 적용하는 한편, 온도가 비정상적으로 오르거나 누군가 설정을 바꾸면 알림이 울리도록 했다. 이상 징후가 발견되면 설비 판매·유지보수업체나 가맹본부에 즉시 알리도록 안내했다.
한편 여러 점포에 상품을 보내는 저온창고는 온도 관리에 실패하면 납품까지 차질을 빚을 수 있다. 원격 접속을 끊은 상태에서도 현장 직원이 실제 온도를 확인하고 냉각기를 조작할 수 있는지, 야간 경보를 받은 담당자가 출고를 보류하고 상품을 다른 시설로 옮길 수 있는지가 피해 범위를 가른다.








댓글 더보기