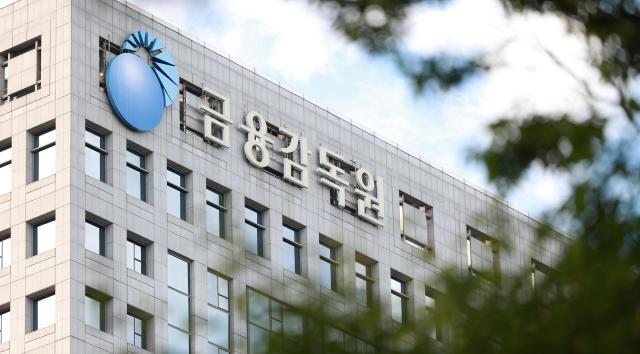
17일 금융권에 따르면 금감원은 이날 서울 영등포구 금감원 본원에서 전자금융업자 227곳과 온라인투자연계금융업자 47곳의 정보보호최고책임자(CISO) 및 보안 담당자 등을 대상으로 '침해사고 대응 관련 간담회'를 개최했다.
이번 간담회는 최근 금융권에서 인공지능(AI) 해킹 등을 이용한 침해사고가 잇따르는 가운데 현재 진행 중인 전 금융권 외부접점 집중점검의 이행을 강화하기 위해 마련됐다.
금감원은 특히 보안관리 체계가 상대적으로 미흡한 중소규모 전자금융업자와 온라인투자연계금융업자에서 침해사고가 다수 발생하고 있으며, 일부 업체에서는 모바일 쿠폰과 예치금 등 자금 탈취 피해도 확인됐다고 설명했다.
이에 따라 금융회사들이 외부접점에 연결된 모든 정보기술(IT) 자산과 서비스, 응용프로그램인터페이스(API)를 빠짐없이 식별하고 보안 취약점을 점검하도록 요청했다.
외부접점은 방화벽을 기준으로 외부에서 접근할 수 있는 IT 자산과 서비스 등을 의미한다. 금감원은 해당 자산의 보안상태뿐 아니라 이를 관리하는 내부통제가 제대로 작동하는지도 함께 확인하도록 했다.
특히 점검 과정에서 고객이나 회사의 금전적 피해 또는 개인정보 유출로 이어질 우려가 있는 중대한 취약점이 발견될 경우 즉시 해당 서비스를 중단하고 외부접점을 차단해야 한다고 강조했다.
최근 전자금융업자와 온라인투자연계금융업자에서 발생한 침해사고 사례도 공유했다. 사고 과정에서 확인된 주요 보안 취약점과 개선 필요사항을 안내하고, 사고 발생 시 신속한 대응·보고체계와 이용자 피해 최소화를 위한 비상대응 절차를 사전에 정비하도록 요청했다.
보안관리 책임 범위도 강조했다. 금감원은 자체 전산자원뿐 아니라 고객정보와 자금 처리에 관여하는 제3자 영역까지 보안 원칙이 적용되도록 관리해야 한다고 당부했다.
금감원은 앞으로 전자금융업자와 온라인투자연계금융업자의 외부접점 전수점검을 지원하고 침해사고 발생 시 이용자 보호 조치가 이뤄지도록 지도할 계획이다.
아울러 전수점검 이후 침해사고가 발생하면 기존 점검이 적절하게 이뤄졌는지까지 확인해 책임을 엄정하게 물을 방침이다.








댓글 더보기