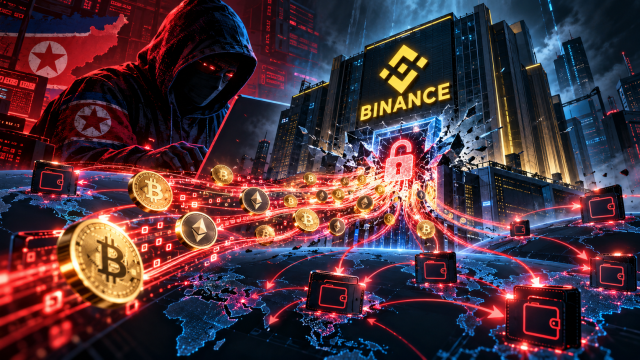
[경제일보] 세계 최대 가상자산 거래소 바이낸스(Binance)에서 63억6000만달러, 약 8조5000억원 규모의 자산이 탈취됐다는 분석이 나왔다. 미국 블록체인 분석업체 TRM랩스(TRM Labs)는 북한 연계 해킹 활동인 ‘트레이더트레이터(TraderTraitor)’를 배후로 지목했다. 바이낸스는 보안 사고를 인정하고 고객 손실을 전액 보전하겠다고 밝혔다.
30일 TRM랩스 보고서에 따르면 공격자는 한국시간 이날 오전 5시5분부터 10개 블록체인에 걸친 바이낸스 지갑에서 자산을 빼냈다. 대부분의 자금 이동은 약 20분 사이 이뤄졌다. TRM랩스는 각 자산이 유출될 당시 가격을 적용해 피해 규모를 약 63억6000만달러로 산정했다.
이는 지난해 2월 바이비트(Bybit)에서 발생한 약 15억달러 규모의 탈취 사건보다 4배 이상 크다. TRM랩스는 역대 최대 가상자산 탈취 사건이라고 평가했다. 바이낸스가 별도로 밝힌 사고 영향 추정액은 약 63억달러다.
북한 배후 판단은 민간 분석업체의 조사 결과다. TRM랩스는 블록체인 거래 기록과 외부 정보를 종합해 높은 신뢰도로 트레이더트레이터의 공격으로 판단했다고 설명했다. 사전에 준비한 거래 서명을 짧은 시간에 실행하는 등 과거 북한 연계 공격과 유사한 특징을 근거로 제시했다.
미 연방수사국(FBI)은 지난해 바이비트 탈취 사건을 북한 소행으로 발표하면서 해당 해킹 활동을 트레이더트레이터로 지칭했다. 바이낸스는 이번 사건의 범인 신원 확인을 위해 수사기관과 협력하고 있다고 밝혔다.
침입 경로로는 내부 개발·운영 환경이 지목됐다. 바이낸스는 초기 조사에서 개발·운영 담당 엔지니어의 노트북이 침해됐을 가능성이 있으며, 공격자가 이를 통해 내부 서비스 실행 환경에 접근해 승인되지 않은 출금 거래를 요청했을 수 있다고 설명했다.
회사는 지갑 개인키가 유출됐다는 증거는 발견하지 못했다고 밝혔다. 조사가 끝나고 사실관계가 검증되면 상세한 기술 분석 결과를 공개할 계획이다.
TRM랩스는 여러 블록체인의 지갑에서 정상적인 서명을 갖춘 거래가 비슷한 시간대에 실행됐다는 점에 주목했다. 공격자가 개별 지갑의 비밀정보를 훔치는 데 그치지 않고 출금 거래에 서명하는 내부 체계를 악용했을 가능성이 있다는 분석이다.
이더리움에서는 지갑이 특정 프로그램을 실행하도록 하는 권한 위임 기능이 악용된 것으로 분석됐다. 공격자는 기존 잔액을 빼낸 뒤에도 해당 권한을 이용해 새로 들어오는 자산을 반복적으로 유출했다.
바이낸스는 침해 주소의 권한을 철회하고 블록체인 협력사들과 약 30억달러 규모의 자산을 동결했다고 밝혔다. 이용자 보호기금 ‘SAFU’와 회사 자금으로 모든 손실을 보전하고, 조치 완료 후 준비금 증명을 갱신하겠다는 방침도 내놨다.
회사는 초기 보안 점검 과정에서 입출금을 일시 중단했다. 이후 안내에서는 입금은 정상 운영 중이며, 출금 서비스와 관련 주소 통제를 보강해 48시간 내 출금 재개를 예상한다고 밝혔다.
한편 이번 사건은 자산을 보관하는 지갑뿐 아니라 거래를 승인하는 업무 환경까지 보호해야 한다는 과제를 드러냈다. 개인키 유출이 확인되지 않았더라도 공격자가 내부 시스템에 정상적인 출금 요청을 실행하도록 만들 수 있다면 대규모 피해가 발생할 수 있기 때문이다.
조사에서는 노트북 침해 이후 어떤 권한으로 내부 환경에 접근했는지, 여러 블록체인의 출금 승인 체계가 어떻게 연결돼 있었는지 확인해야 한다. 개발·운영 계정의 접근 범위와 거래 승인 절차, 이상 출금 탐지·차단이 각각 어디에서 작동하지 않았는지도 핵심이다.
자산 동결과 회수에도 시간차가 있다. 동결은 추가 이동을 막는 조치이며 고객에게 반환하려면 별도의 확인과 절차가 필요하다. 공격자가 스테이블코인을 다른 자산으로 바꾸거나 대출 서비스에 담보로 맡기면 추적·회수 과정은 더 복잡해질 수 있다.
바이낸스가 제시한 전액 보전 방침은 이용자 불안을 줄일 중요한 약속이다. 실제 신뢰 회복은 출금 정상화와 보전 이행, 재발 방지 검증으로 평가받게 된다. 피해 규모에 더해 현재 통제 중인 자산과 회수액, 보전 재원을 구체적으로 공개해야 시장이 사고 이후의 지급 능력과 안전성을 판단할 수 있다.












댓글 더보기