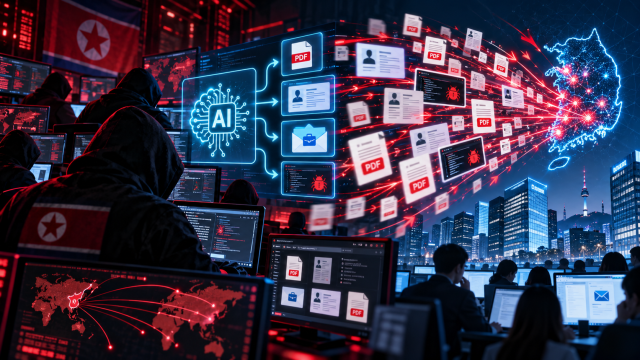
[경제일보] 북한 해킹 조직들이 인공지능(AI)으로 한국 이용자를 겨냥한 피싱 문서를 대량 제작하고, 가짜 채용과 악성코드 개발까지 공격 전반의 속도를 높이고 있다는 분석이 나왔다. 새로운 공격 기술의 등장과 함께 기존 수법을 더 정교하고 빠르게 반복하는 능력이 기업 보안의 부담으로 떠오르고 있다.
30일 마이크로소프트(MS) 위협 인텔리전스가 전날 공개한 보고서에 따르면 북한 연계 조직들은 표적 조사부터 유인 문서 제작, 허위 신원 유지, 공격 도구 개발 등에 생성형·에이전틱 AI를 활용하고 있다.
MS는 분석 대상 8개 조직 중 제이드 슬릿(Jade Sleet), 코럴 슬릿(Coral Sleet), 재스퍼 슬릿(Jasper Sleet) 등 3곳을 AI 활용이 일상적인 업무에 정착한 단계로 평가했다. 4곳은 여러 공격 업무에서 도입이 빠르게 진행되는 ‘가속’, 1곳은 일부 업무로 사용 범위를 넓히는 ‘확대’ 단계로 분류했다.
한국을 겨냥한 사례로는 안다리엘로도 알려진 오닉스 슬릿(Onyx Sleet)의 문서 제작 활동을 제시했다. MS는 올해 8~9월 이 조직이 만든 표적 맞춤형 PDF 유인 파일을 100개 이상 확인했다.
문서의 메타데이터에서는 수분 사이 수십 개가 연속 생성된 정황이 나타났다. MS는 이를 AI 플랫폼의 결과물일 가능성이 높은 것으로 판단했다. 문서를 빠르게 수정·재생성하면 알려진 유인 파일을 차단한 뒤에도 다른 형태의 공격이 이어질 수 있다는 분석이다.
가짜 채용을 통한 접근도 확인됐다. 제이드 슬릿은 6월 8~12일 사이 위장 회사 3곳을 활용해 AI·블록체인·사이버보안 등 분야 종사자들에게 취업 기회를 제시했다. 업종에 맞춘 지식과 웹사이트, 소셜미디어 프로필을 갖춰 채용 담당자인 것처럼 접근하고 면접을 유도했다.
반대로 허위 신원으로 기업에 취업하려는 활동도 있었다. MS는 재스퍼 슬릿이 AI를 활용해 가짜 인물의 이력서와 경력을 준비하고 여러 신원을 유지하는 업무를 지원받고 있다고 설명했다. 채용을 미끼로 한 공격과 채용 절차 자체를 통과하려는 침투가 함께 진행되는 것이다.
악성코드 개발에도 AI 지원 정황이 나타났다. MS는 커서(Cursor) 같은 코딩 도구가 코드 생성·변환, 오류 수정, 기능 재구현과 탐지 회피 작업을 도왔을 가능성이 있다고 분석했다. 일부 조직에서는 비공개 깃허브(GitHub) 저장소에 악성 요소를 심는 작업에도 AI가 활용됐을 가능성을 제기했다.
오닉스 슬릿과 펄 슬릿(Pearl Sleet)은 이달 하순부터 오픈소스 에이전틱 AI 침투테스트 프레임워크인 아르텍(ARTEX)을 작전에 활용한 것으로 파악됐다. MS는 공격의 목적과 방향은 여전히 사람이 정하며 완전한 자율 공격으로 전환된 단계는 아니라고 평가했다.
한편 방어 측이 주목해야 할 변화는 공격자가 표적마다 다른 내용으로 접근하는 비용이 낮아진다는 점이다. 특정 업종과 직무에 맞춘 문서와 채용 제안이 늘어나면 어색한 문장이나 형식만으로 피싱을 가려내기 어려워질 수 있다.
기업은 문서와 발신자의 외형뿐 아니라 연락 경로와 요구 행동을 확인해야 한다. 채용이나 사업 제안을 받았다면 별도로 확인한 공식 연락처를 통해 사실관계를 검증하고, 면접·과제 수행을 이유로 전달받은 코드와 프로그램을 업무 환경에서 바로 실행하지 않도록 해야 한다.
채용 지원자의 검증도 같은 원칙이 필요하다. MS는 이력서의 이름·주소·경력 시점이 일관되는지 살피고, 추천인 확인을 이메일에만 의존하지 말 것을 권고했다. 화상면접과 공개된 경력 정보 등 여러 경로를 대조하는 방식이다.
AI로 유인물과 공격 도구가 빠르게 바뀌는 환경에서는 파일 하나를 차단하는 대응만으로 부족하다. 의심 파일 실행과 계정 사용, 저장소 접근 기록을 연결해 이상행위를 찾고 피해 확산을 막을 수 있어야 한다. 북한 조직의 AI 활용은 공격자가 같은 시간에 더 많은 표적을 다룰 수 있게 한다는 점에서 기업의 탐지·차단 속도까지 시험하고 있다.












댓글 더보기