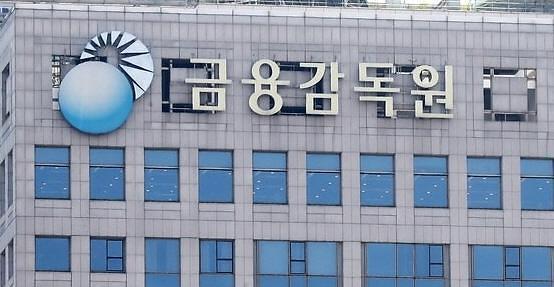
29일 금융감독원은 △은행연합회 △금융투자협회 △생명·손해보험협회 등 각 금융협회와 함께 '금융회사의 제3자 IT 리스크 관리 가이드라인'을 구축했다.
금융의 디지털화로 금융사들이 △클라우드 △SaaS △외부 IT 서비스 활용을 확대하면서 수탁회사 장애나 침해사고가 금융소비자 피해로 이어질 수 있다는 우려가 커진 데 따른 조치다.
가이드라인은 이사회가 제3자 IT 리스크 관리의 최종 책임을 지도록 명시했다. 경영진은 관리체계 구축·시행·유지 주체로 총괄관리부서를 지정하고 안전성 확보 조치와 위탁 현황 관리, 계약 적정성 평가 등을 수행해야 한다.
금융사는 △총괄관리부서 △리스크관리부서 △내부감사부서로 이어지는 3단계 통제체계를 구축해야 한다. 제3자의 △재무건전성 제공 서비스 △처리 정보 종류와 건수 △암호화·통신 방식 △사고 대응 체계 등도 식별·관리해야 한다.
금융회사 업무나 소비자에 중대한 영향을 주는 '주요 제3자'는 별도 지정해 강화된 관리 기준을 적용한다. 주요 제3자는 반기 1회 이상 IT 리스크 정기 평가를 받고 비상 대응훈련과 재해복구훈련, 백업관리 점검 대상에 포함된다.
계약 전에는 현장 실사 등을 통해 서비스 역량과 정보보호 관리체계를 검증해야 한다. 계약 중에는 연 1회 이상 이행 현황을 점검하고 비상대책과 백업관리, 출구전략을 마련해야 한다. 계약 종료 후에는 정보자산 반납과 접근권한 말소, 정보 완전 파기 등을 수행한다.
가이드라인은 최소 기준과 원칙을 제시한 자율규제 성격이다. 업권별 협회와 중앙회는 이를 바탕으로 모범규준을 제정해 오는 11월 이후 시행할 계획이다.












댓글 더보기