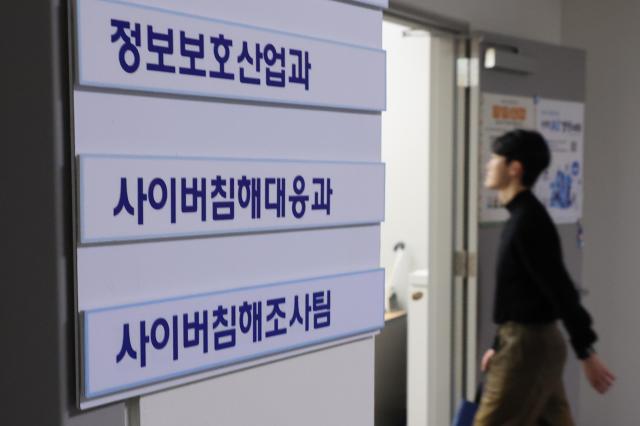
[경제일보] 쇼핑몰과 기업 홈페이지를 구동하는 프로그래밍 언어 PHP에서 로그인 없이 서버에 명령을 실행할 수 있는 치명적인 보안 취약점이 발견됐다. 개별 홈페이지의 제작상 문제가 아닌 PHP 자체 결함이어서 운영자는 서버 구동 환경까지 점검해야 한다. 고객정보를 보관하는 쇼핑몰은 홈페이지 침해가 데이터베이스 접근으로 이어질 위험에도 대비해야 한다.
과학기술정보통신부와 한국인터넷진흥원(KISA)은 22일 낮 12시부터 민간 분야 사이버위기 경보를 ‘관심’에서 ‘주의’로 높였다. 공격코드가 공개돼 피해가 확산할 가능성에 대비한 조치다. 정부는 침해사고 대응 인력을 늘리고 비상출동조를 상시 대기시키는 대응 체계를 가동했다.
PHP는 서버에서 이용자 요청을 처리해 웹페이지를 만드는 언어다. 워드프레스와 그누보드 등 홈페이지 제작 도구에 쓰이며 기업·학교 홈페이지와 중소 쇼핑몰에도 폭넓게 활용된다. 안랩이 추산한 국내 취약 버전 사용 호스트는 약 11만건이다. 이는 취약 버전을 사용하는 것으로 추정되는 인터넷 자산 규모로, 피해가 확인된 사이트 수와는 다르다.
이번 취약점은 ‘CVE-2026·109618’과 ‘CVE-2026·109619’ 두 건이다. 국제 공통 취약점 평가체계(CVSS) 4.0 기준 각각 10점 만점에 9.2점으로 ‘치명적’ 등급이다. 메모리 부족이나 오류를 처리하는 과정의 결함을 악용하면 인증받지 않은 공격자가 서버에서 코드를 실행할 수 있다.
PHP 개발팀은 웹 요청을 처리하는 PHP 설치 환경 전반을 점검 대상으로 제시했다. 특히 아파치 웹서버에 PHP를 모듈로 결합한 환경에서는 홈페이지 프로그램이 실행되기 전 공격이 가능한 사례가 입증됐다고 설명했다. 게시판이나 쇼핑몰 프로그램만 고쳐서는 대응이 끝나지 않는 이유다.
개발팀은 21일 수정 버전인 PHP 8.2.35, 8.3.36, 8.4.27, 8.5.12를 공개했다. 운영자는 사용 중인 계열의 수정 버전이나 운영체제 공급업체가 제공하는 보안 패키지를 적용해야 한다. 업데이트 뒤에는 PHP 처리 프로세스나 해당 웹서버를 재시작해 이전 버전이 계속 실행되지 않도록 해야 한다.
정식 지원이 끝난 PHP 8.1 이하 버전은 지원 중인 상위 버전으로 전환하는 것이 원칙이다. 개발팀은 긴급 대응을 위해 7.4·8.0·8.1용 최소 소스 수정본도 제공했지만, 이는 정식 지원 재개와는 다르다. 별도 장기지원 서비스를 이용한다면 공급업체에 수정 사항 반영 여부를 확인해야 한다.
외주 제작 사이트와 웹호스팅 이용자는 제작업체·호스팅사에 실제 서비스 환경의 PHP 버전과 패치·재시작 완료 여부를 확인할 필요가 있다. 개발팀은 임시 설정 변경으로 일부 공격 경로를 줄일 수 있으나 완전한 해결책은 업데이트라고 명시했다.
한편 패치 이전 침해 여부 점검도 병행해야 한다. 정부는 취약점 정보가 알려진 지난 20일부터의 접속 기록과 악성파일 설치 여부를 확인하고 주요 인증정보를 교체하도록 권고했다. 업데이트와 임시 조치가 모두 어렵다면 외부 접속 차단이나 서비스 일시 중단을 검토해야 한다.









댓글 더보기