[경제일보] 롯데그룹 계열 광고회사 대홍기획의 자회사에서 해킹 사고가 발생해 고객 1만8359명의 개인정보가 유출됐다. 회사 측은 사고 발생 직후 서비스를 중단하고 관계기관 신고와 수사 의뢰 등 대응에 나섰으며 현재까지 금전적 피해는 확인되지 않은 것으로 파악됐다.
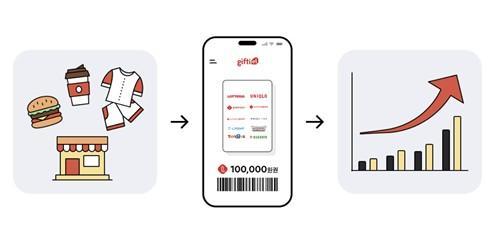
26일 대홍기획에 따르면 자회사 스푼 주식회사는 외부의 비인가 시스템 접근으로 고객 1만8359명의 개인정보가 유출된 사실을 확인했다. 스푼은 롯데 계열 모바일 상품권 '기프티엘'을 발행·판매하는 업체로 이번 사고로 고객 이름과 휴대전화 번호, 환불 계좌번호, 이메일 주소 등이 외부에 노출됐다.
스푼은 지난 22일 오후 7시 16분께 시스템에서 이상 징후를 발견한 직후 서비스를 중단하고 긴급 보안 조치를 실시했다. 같은 날 관계기관에 개인정보 유출 사실을 신고하고 수사기관에 수사를 요청하는 등 후속 대응 절차에 착수했다.
이와 함께 개인정보가 유출된 고객 1만8359명 전원에게 멀티미디어 메시지(MMS)를 통해 사고 사실을 개별 통지했다. 유출된 정보에 환불 계좌번호 등 금융 관련 정보가 포함된 만큼 추가 피해를 막기 위한 고객 안내도 진행하고 있다.
현재까지 기프티엘 상품권의 부정 사용을 비롯한 금전적 피해는 확인되지 않았다. 다만 대홍기획은 유출된 개인정보가 다른 범죄에 악용될 가능성에 대비해 홈페이지 등을 통해 2차 피해 예방을 위한 주의사항을 안내하고 별도의 피해 접수 창구를 운영하고 있다.
대홍기획 관계자는 "이번 개인정보 유출을 엄중하게 인식하고 있으며 추가 피해 예방과 재발 방지를 위한 보안 조치를 강화하고 있다"며 "홈페이지 등을 통해 유출 정보를 악용한 2차 피해 예방을 위한 주의사항을 안내하고 피해 접수 창구를 운영하고 있다"고 말했다.








댓글 더보기